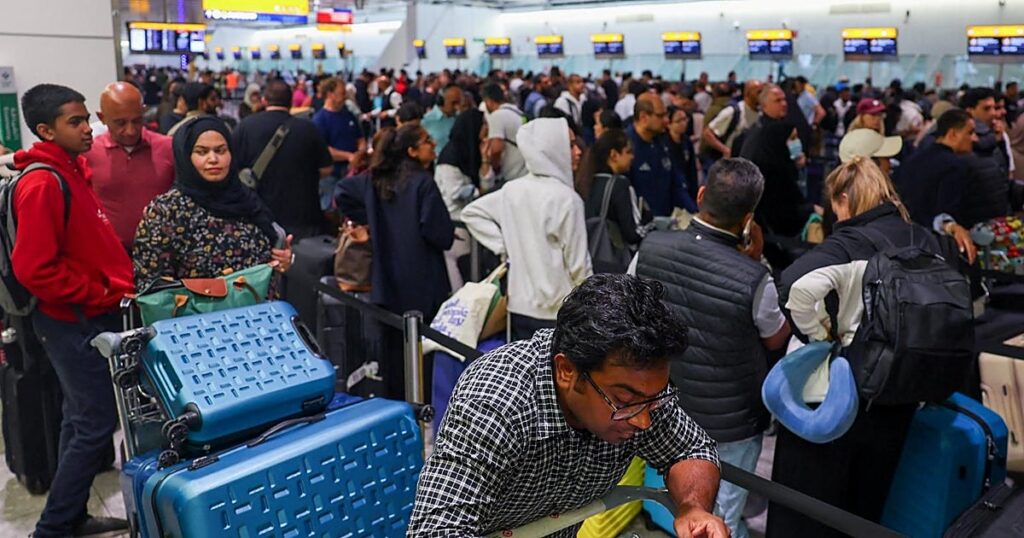
¿Qué está pasando en Europa? Los cielos europeos no han tenido tregua. El lunes, varias amenazas de bomba sacudieron una docena de vuelos. La historia se repitió el jueves y también el viernes, llegando hasta más de 35 aviones de 16 países. Dinamarca, … Chipre, Rumanía, República Checa, el Reino Unido y Alemania son algunos de los que recibieron llamadas o correos electrónicos de posibles materiales explosivos en sus aeropuertos.
También en España hubo cuatro vuelos afectados. Este viernes, a la lista de mensajes amenazantes se han sumado medios de comunicación en Irlanda y en el Reino Unido, que tuvieron que desalojar sus sedes.
A la vez, y como si todo formara parte del mismo plan, varios ciberataques golpearon infraestructuras tan críticas como los sistemas de refrigeración de supermercados en siete países y, lo más preocupante, bancos de sangre en Francia.
Sin embargo, según expertos consultados por ABC, dichos ataques no están relacionados. Ni en el ‘modus operandi’ ni en las consecuencias. Los avisos de bomba llegaron a través de mensajes de correo electrónico o de llamadas telefónicas. Así ocurrió en los aeropuertos europeos y en redacciones como la de la emisora nacional irlandesa RTÉ, a cuya sede en Dublín acudió la Policía con agentes caninos para buscar explosivos tras recibir un correo electrónico que avisaba de su presencia. Pero la estrategia utilizada para atacar infraestructuras como los refrigeradores va por otro camino.
«Hay que diferenciar entre los ataques a los refrigeradores de supermercados y bancos de sangre con las amenazas de bomba. Estamos en una guerra híbrida, pero son dos casos diferentes: el de los aeropuertos tiene que ver con llamadas, donde no hay un gran impacto sino un ‘aviso a navegantes’, mientras que los ataques a los refrigeradores son una cuestión de ciberseguridad con el objetivo de dañar servicios esenciales y críticos», apunta Ricardo Sanz, director de ciberseguridad de Evolutio.
Guerra híbrida en Europa
Que Europa está envuelta en una guerra híbrida contra otras potencias no es una novedad. En los países bálticos lo tienen más que asumido, ya que suelen ser el objetivo principal de su vecino, y enemigo, Rusia. Véanse los ataques a los cables submarinos de telecomunicaciones en el mar Báltico. Otros países también vecinos de Moscú han vuelto a ser víctimas de nuevos ciberataques. Este viernes, Moldavia era objeto de la sustracción de datos de decenas de miles de ciudadanos, según informó su presidenta, Maia Sandu.
El ciberataque logró entrar en el sistema y extraer la información, lo que llevó a exponer archivos completos con datos personales. «Un programa con un acceso configurado incorrectamente abrió los registros de al menos diez instituciones», apuntó en rueda de prensa Sandu.
En este contexto de amenaza híbrida, algunos gobiernos europeos han distribuido folletos de preparación para emergencias o actualizado sus campañas de preparación para los hogares. «Es una situación muy grave», declaró a la prensa hace unos días Mikael Frisell, director general de la Agencia Sueca de Defensa Civil y Resiliencia.
Pero, ¿quién está detrás de estos ataques?
En las amenazas a vuelos y aeropuertos existen varias hipótesis. Incluso se llegó a señalar a un grupo antifeminista ruso, ‘Male State’ (conocido también como ‘Estado Masculino’), ilegalizado en el país en 2021, cuyo antiguo líder ha negado las acusaciones.
El ataque a las infraestructuras tampoco está nada claro. «Es pronto para saber quién está detrás. Lo que toca ahora es hacer el análisis forense: ver cómo ha ocurrido todo, cómo las comunicaciones se han vulnerado. Tardará días o semanas para saber el origen del ataque, o incluso puede que nunca se llegue a saber, sino que se dé con cómo se ha producido el ataque, cuáles son las tácticas que se han utilizado. Pero hay que buscar quiénes salen más beneficiados en este tipo de ataques; por eso siempre se suele apuntar a los mismos: Rusia, Irán o China», señala Sanz.
Reacciones europeas
Las reacciones de los dirigentes europeos no han tardado en llegar y se plantean ya una posible «agresión híbrida». Esta ha sido precisamente la calificación que el ministro de Asuntos Exteriores español, José Manuel Albares, ha utilizado en una entrevista en televisión para referirse a lo ocurrido en los últimos días. Ha apuntado también que se conocerá, aunque lleve «cierto tiempo», el origen de los ataques. De momento, los atribuye a actores que buscan debilitar al continente y a la Unión Europea por ser la «gran esperanza». El Gobierno irlandés comparte la teoría y defiende que, «probablemente», sean todo parte de una «campaña de disrupción coordinada».
Mientras, la OTAN continúa monitorizando la situación y alerta por si vuelve a suceder lo que en los últimos días ha sido una constante.
La pregunta que ronda en todos los países es saber si hay que preocuparse. Tal y como señala el experto en ciberseguridad Ricardo Sanz, «todo depende del número de veces que se sucedan estos ataques. Cada vez hay más. Por ejemplo, España es el tercer o cuarto país que más ciberataques sufre a nivel mundial. El cibercrimen ya está al nivel del negocio de las armas y, por eso, nos tenemos que preparar adecuadamente para evitar que vuelva a pasar y también responder para que el impacto sea el mínimo».