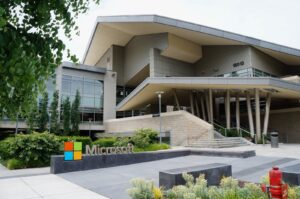
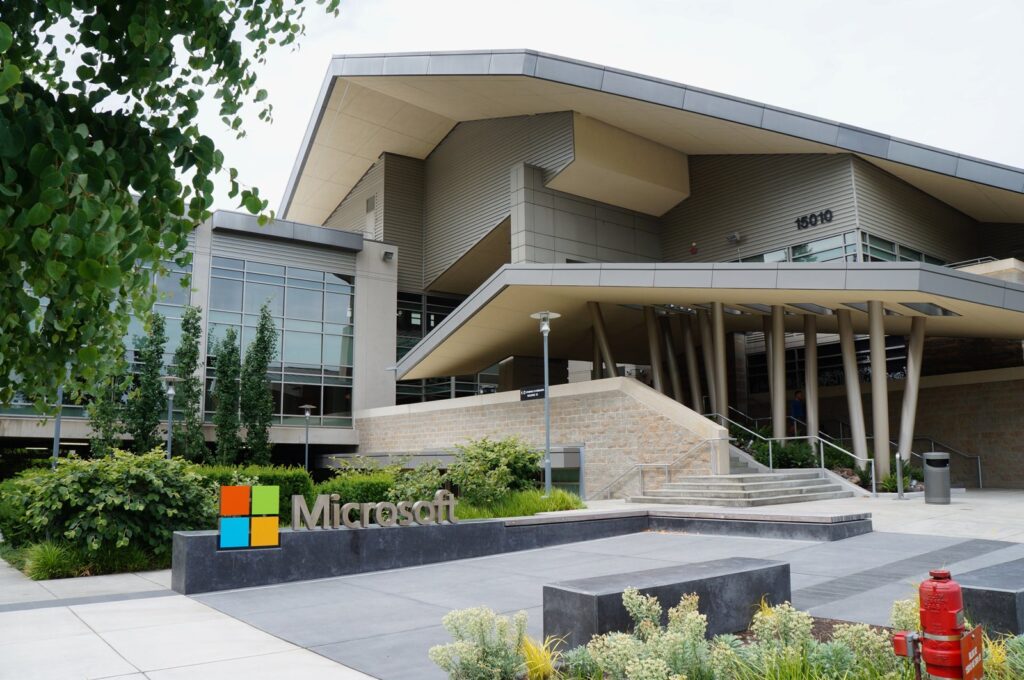
Edificio 92 del campus de Microsoft en Redmond (Washington). Foto: Jiaqian AirplaneFan, Wikimedia Commons (CC BY 3.0). Imagen de archivo.
En su peor momento, más del 80 % de los servidores que sostienen Outlook dejaron de responder. Así lo reconoció Microsoft en el informe preliminar sobre la caída que, entre el 12 y el 13 de noviembre, dejó sin correo, Teams ni Copilot a millones de usuarios en más de 70 países. La compañía atribuye el apagón a un defecto de software, no a un ciberataque. Para el consultor y estratega en ciberseguridad Andrés Vanegas Fernández, CEO de Data Tactical Management (DTM), esa explicación deja preguntas abiertas.
«El ataque de Microsoft para mí está asociado a todas las caídas de todos los grandes, y no lo divulgan para que no caigan las acciones de su empresa», dijo Vanegas en una declaración enviada a este medio. Es su lectura personal de una semana en la que se encadenaron fallas en la aviación, la banca y la tecnología de Estados Unidos. Ninguna de las organizaciones afectadas ha reconocido un ataque, y no hay evidencia pública que vincule los incidentes entre sí.
Lo que Microsoft ha explicado
Según The New York Times, las fallas comenzaron el jueves 12 de noviembre y se extendieron a más de 70 países y territorios, de acuerdo con Downdetector. En Colombia, el Consejo Superior de la Judicatura suspendió los términos judiciales en todo el país, según El Espectador.
El viernes, Microsoft descartó la hipótesis de una intrusión. «Por ahora, podemos confirmar que no hay indicios de que esto sea resultado de actividad maliciosa o cibernética», dijo la empresa, según recogió The New York Times, y calificó el episodio como «un problema técnico».
El lunes 16, Charles Lamanna, vicepresidente ejecutivo de Copilot, Agentes y Plataforma de Microsoft, publicó en X un resumen de la causa raíz. Según The Guardian e Infobae, la compañía identificó tres factores. El primero, un defecto latente que llegó en julio con una corrección para los servidores de la pasarela de red de Microsoft 365 y que pasó más de tres meses sin dar señales. El segundo, un aumento de carga cuando el tráfico de Teams se trasladó a la pasarela que también atiende Exchange Online. El tercero, que cerca del 14 % de esa capacidad estaba fuera de servicio por un problema anterior, sin relación con el primero. Combinados, los tres provocaron un fallo en cascada: «En menos de dos horas, el defecto antes desconocido se presentó en toda nuestra flota y la dejó sin respuesta», escribió Lamanna, citado por Politico.
Exchange Online se recuperó tras 23 horas y 50 minutos, según Infobae. Las acciones de Microsoft bajaban alrededor de un 1 % en la tarde del lunes, de acuerdo con Bloomberg.
Seis caídas en seis días
La tesis de Vanegas se apoya en la coincidencia. Politico contó este martes seis grandes interrupciones en seis días. El viernes 13, un día después de la falla de Microsoft, la Administración Federal de Aviación (FAA) ordenó detener todas las salidas de vuelos en Estados Unidos. Según la propia FAA, ese día se cancelaron unos 12.462 vuelos. La agencia atribuyó la falla a una saturación de datos en su red de telecomunicaciones, con más de 1.000 intentos de conexión cada cuatro o cinco segundos, y afirmó no tener indicios de un ciberataque. El secretario de Seguridad Nacional, Markwayne Mullin, dijo a Reuters que había «cero evidencia» de un ataque, aunque los investigadores no habían descartado esa posibilidad.
El lunes 16, JPMorgan Chase informó de que un error de software ralentizaba sus transacciones, según Reuters. El martes 17, Apple atribuyó a una actualización interna las fallas en iCloud, Apple Pay y sus sistemas de soporte, y la Agencia de Seguridad Nacional (NSA) reportó una interrupción de sus redes internas por «mantenimiento de rutina», según Politico. El mismo medio subrayó que todas las empresas y agencias involucradas niegan que detrás haya ciberataques.
Para Vanegas, la explicación oficial de cada caso no cierra la discusión de fondo. A su juicio, la secuencia de fallas en proveedores críticos merece una revisión más transparente. Sostiene que el impacto bursátil pesa en la forma en que las grandes tecnológicas comunican sus incidentes. Es una hipótesis suya, no un hecho probado. La versión de Microsoft, por ahora, es que se trató de un problema técnico, y la compañía ha anunciado un informe posterior al incidente más completo.
El ataque que sí se confirmó
Hay un punto en el que la caída sí se convirtió en un asunto de seguridad. El 16 de noviembre, Microsoft Threat Intelligence alertó en su blog de una campaña de phishing «coordinada y de alto volumen», observada desde el 13 de noviembre, que usó la propia caída como anzuelo. Según Infosecurity Magazine y Computerworld, los correos imitaban avisos oficiales de estado de Microsoft 365 y advertían que los mensajes retenidos durante la falla se borrarían en 24 horas si el usuario no pulsaba un enlace para «restaurar mensajes». Microsoft identificó tres dominios usados en la campaña y señaló que no había confirmado robo de credenciales ni entrega de malware.
Ese patrón coincide con lo que Vanegas ha escrito antes de esta semana. En su columna «Empresas: la ciberseguridad es una ventaja competitiva tangible», publicada en enero por Ciudad Región, sostuvo que gran parte de los incidentes nace de errores humanos: «correos de phishing, contraseñas reutilizadas, accesos indebidos o uso inadecuado de dispositivos corporativos». Y planteó la pregunta que hoy se hacen gobiernos, bancos y aerolíneas: «La pregunta clave no es si habrá un incidente, sino qué tan preparada está la corporación para enfrentarlo».
La semana dejó una dependencia a la vista: según The Irish Times, entidades tan distintas como Goldman Sachs, el Gobierno alemán y una oficina del sheriff en Colorado quedaron afectadas por la misma falla. Si fue un defecto de software, como sostiene Microsoft, o algo más, como sospecha Vanegas, lo dirá el informe final que la compañía prometió publicar.